- はじめに
- 私のSecurity+受験結果
- CompTIA Security+とは?
- Security+を受験した3つの理由
- Security+受験前のIT・セキュリティ経験
- Security+合格までの勉強期間は約2か月・勉強時間は約30時間
- Security+合格に使用した教材
- 私が実践したSecurity+の勉強方法
- Security+の勉強で苦戦したこと
- Security+のPBQ対策は必要?
- Security+試験直前にやったこと
- Security+試験当日の流れ
- Security+の難易度は?実際に受験した感想
- Security+は750点=正答率83%ではないので注意
- CISSPとSecurity+を両方受験して感じた違い
- Security+合格のためにやって良かったこと
- Security+はどんな人におすすめ?
- まとめ|Security+は用語暗記+実践的な理解が重要
はじめに
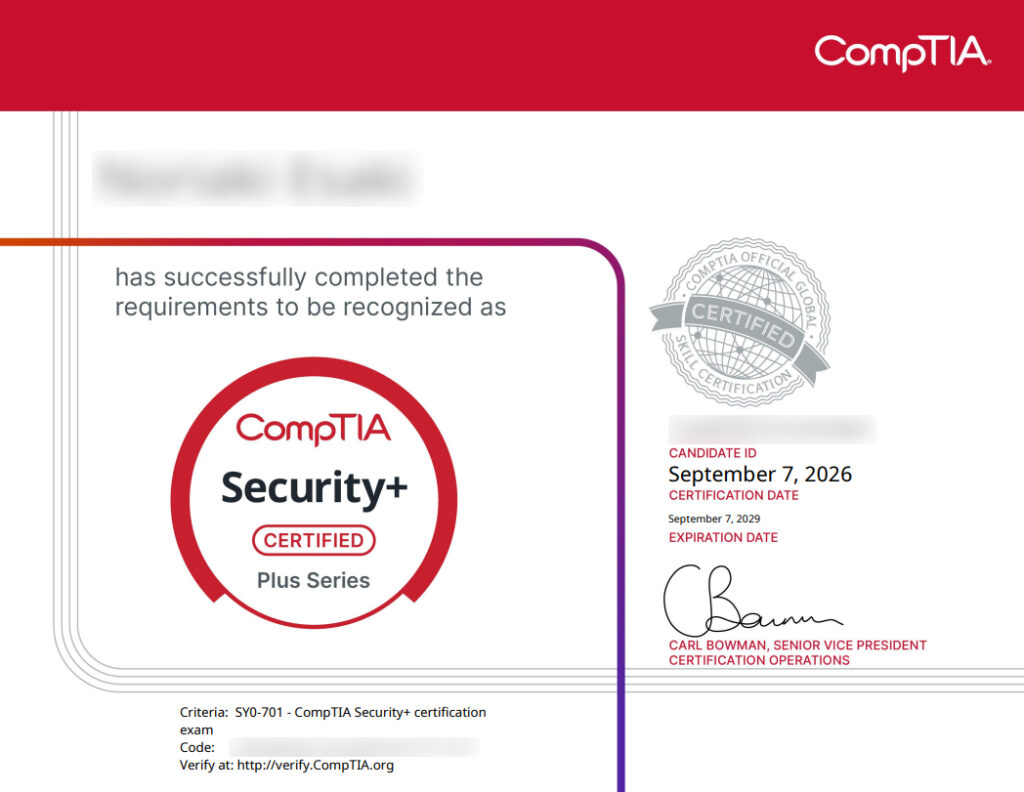
CompTIA Security+(SY0-701)を受験し、765点で無事に合格することができました!
合格ラインが750点なので、かなりギリギリでの合格でした(笑)。
私の場合、勉強期間は約2か月、実際に勉強した時間は合計30時間ほどです。
ただし、私はIT業界に20年弱、サイバーセキュリティ分野に8年ほど関わっており、すでにCISSPも取得しています。そのため、まったく知識がない状態から30時間で合格したわけではありません。
この記事では、これからCompTIA Security+(SY0-701)を受験する方に向けて、
- Security+とはどんな資格なのか
- Security+の難易度
- 合格までにかかった勉強時間
- 実際に使用した教材
- 私が実践した勉強方法
- PBQ(パフォーマンスベーステスト)の対策
- 試験当日の流れ
- CISSPとSecurity+の違い
などを、実際に受験した経験をもとに詳しく紹介します。
これからSecurity+を受験しようと考えている方の参考になれば幸いです。
私のSecurity+受験結果
最初に、今回の受験結果と学習状況を簡単にまとめておきます。
| 項目 | 内容 |
|---|---|
| 受験試験 | CompTIA Security+(SY0-701) |
| 結果 | 合格 |
| スコア | 765点 |
| 合格ライン | 750点 |
| 勉強期間 | 約2か月 |
| 勉強時間 | 約30時間 |
| IT業界経験 | 約20年弱 |
| セキュリティ経験 | 約8年 |
| 保有資格 | CISSPなど |
| 主な教材 | Udemy・TAC Web模試 |
30時間という勉強時間だけを見ると短く感じるかもしれません。
しかし、後述するように、実務経験やCISSPの学習でSecurity+の出題範囲と重複する知識をある程度持っていたことが大きかったと思います。
そのため「Security+は30時間勉強すれば合格できる」という意味ではありません。
ITやセキュリティの経験によって必要な勉強時間はかなり変わると思います。
CompTIA Security+とは?
CompTIA Security+は、サイバーセキュリティ業務に必要となる基本的な知識やスキルを評価する国際的な認定資格です。
特定メーカーの製品知識だけを問う資格ではなく、セキュリティの概念、脅威や脆弱性、セキュリティアーキテクチャ、セキュリティ運用、リスク管理やガバナンスなどを幅広く扱います。
現在の試験バージョンはSY0-701です。
CompTIA公式の試験出題範囲では、SY0-701は次の5つの分野から構成されています。
| 試験分野 | 出題比率 |
|---|---|
| セキュリティコンセプトの概要 | 12% |
| 脅威、脆弱性、軽減策 | 22% |
| セキュリティアーキテクチャ | 18% |
| セキュリティオペレーション | 28% |
| セキュリティプログラムの管理と監督 | 20% |
中でも「セキュリティオペレーション」が28%と最も大きな割合を占めています。
試験時間は90分、問題数は最大90問です。
出題形式は一般的な単一選択・複数選択問題だけではなく、PBQ(Performance-Based Questions:パフォーマンスベーステスト)も含まれています。
CompTIA公式では、受験にあたって「セキュリティに重点を置いたIT管理における最低2年間の業務経験、技術的情報セキュリティの実務経験、およびセキュリティコンセプトに関する幅広い知識」が推奨されています。
実際に受験してみても、単純にセキュリティ用語を暗記していれば解ける試験ではありませんでした。
「このような状況では、どのセキュリティ対策を実施するのが最も適切か」といった、実際の業務を想定した判断力も必要になる試験だと感じました。
Security+を受験した3つの理由
私がSecurity+を受験した理由は、大きく3つあります。
以前からSecurity+を取得したいと思っていた
以前からCompTIA Security+には興味があり、機会があれば取得したいと思っていました。
セキュリティの仕事をしていても、自分が普段担当している分野以外の知識に触れる機会は意外と限られます。
資格試験の勉強をすることで、普段の業務ではあまり扱わない分野も含めて、サイバーセキュリティの知識を体系的に整理できるのではないかと考えていました。
CISSPの継続学習にも活用できる
私はすでにCISSPを取得しています。
CISSPなどのISC2認定資格は、資格を維持するために継続的な学習が必要になります。
Security+の試験勉強はサイバーセキュリティに直接関連する学習であるため、条件を満たす学習活動についてはCISSPのCPE申請にも活用できます。
Security+の取得を目指しながら、CISSP取得後の継続学習にもつなげられる点はメリットだと感じました。
会社のKPIとして資格取得が必要になった
そして最終的なきっかけになったのが、会社の所属部門のKPIとしてSecurity+の取得が設定されたことです。
つまり、資格取得が必須になりました。
もともと取得したいと思っていた資格だったので、「それなら、この機会に取得してしまおう」ということで本格的に学習を開始しました。
Security+受験前のIT・セキュリティ経験
私の受験前の経験は次のような状態です。
- IT業界経験:約20年弱
- サイバーセキュリティ分野:約8年
- 現在の業務:プロジェクトマネジメントが中心
- CISSP取得済み
そのため、Security+の出題範囲について、すべてをゼロから学習したわけではありません。
ネットワークセキュリティ、認証、暗号化、脆弱性、リスク管理など、実務やCISSPの勉強ですでに学習している内容もかなりありました。
一方で、Security+の勉強を始めると、初めて聞くキーワードもいくつか出てきました。
実務経験が長くても、自分の担当領域以外の用語をすべて知っているわけではありません。
その意味では、Security+の勉強は自分の知識を整理するとともに、「自分が知らない分野」を見つける良い機会にもなりました。
Security+合格までの勉強期間は約2か月・勉強時間は約30時間
Security+の勉強を本格的に開始したのは、2026年7月初めごろです。
試験を受験したのが2026年9月6日なので、勉強期間は約2か月でした。
実際に勉強した時間を合計すると、30時間程度だったと思います。
ちょうど仕事がかなり忙しい時期と重なってしまったため、平日にまとまった学習時間を確保することが難しい状況でした。
そのため、
「平日に毎日2時間勉強する」
といったやり方ではなく、仕事が終わった後や移動中などの時間を使って、少しずつ勉強しました。
Security+の勉強時間について検索してこの記事を読んでいる方もいると思いますが、私の「30時間」はあくまで一例です。
私の場合は約8年のセキュリティ経験があり、CISSPの学習経験もありました。
セキュリティ未経験の方であれば、当然もっと多くの勉強時間が必要になると思います。
重要なのは勉強時間そのものより、Security+の試験範囲を理解して、模擬試験で自分の弱点を確認することだと思います。
Security+合格に使用した教材
今回使用した教材は、主に次の3つです。
Udemy「【聞きながら最新セキュリティを学ぼう】CompTIA Security+ SY0-701学習講座」
最初に利用したのが、Udemyの「【聞きながら最新セキュリティを学ぼう】CompTIA Security+ SY0-701学習講座」です。
まずはこの講座を利用して、Security+の試験範囲を一通り学習しました。
私の場合、すでに知っている内容については復習として確認し、知らないキーワードが出てきた場合は重点的に確認する方法で進めました。
動画なので、仕事終わりや移動中などのスキマ時間でも学習しやすかったのが良かったです。
Udemy「【本番模試 5回分(450問)】CompTIA Security+(SY0-701)本番模試【最新】」
一通り試験範囲を勉強した後は、Udemyの模擬試験を利用しました。
5回分、合計450問の模擬問題を解きました。
ここで重要だと思ったのは、単純に模擬試験を解いて点数を見るだけではないことです。
間違えた問題について、
「なぜ間違えたのか」
「正しい選択肢はなぜ正しいのか」
「ほかの選択肢はなぜ違うのか」
まで確認しました。
Security+は似たような用語が多いため、正解だけ覚えてしまう勉強方法では、本番で少し違った聞かれ方をすると対応できない可能性があります。
個人的には、動画講座によるインプットと同じくらい、あるいはそれ以上に模擬問題を使ったアウトプットが重要だと感じました。
TAC「Security+(SY0-701)Web模試リテイク付」
TACの試験バウチャー付きWeb模試も購入しました。
私にとってCompTIAの試験は今回が初めてだったため、通常の選択問題だけでなく、PBQの対策もしておきたいと考えたからです。
Security+にはPBQがあるため、一般的な4択問題だけを解いて本番を迎えるのは少し不安でした。
事前にPBQ形式の問題に触れられたことで、本番前の不安を減らすことができました。
私が実践したSecurity+の勉強方法
私の勉強方法を簡単にまとめると、
講義でインプット → 模擬試験 → 間違えた分野を復習 → 用語集作成 → PBQ対策 → 直前に用語集を総復習
という流れです。
① Udemyで試験範囲を一通り学習する
まずUdemyの講座で、SY0-701の出題範囲を体系的に学習しました。
最初からすべてを完璧に暗記しようとはせず、まずは「Security+ではどのようなことが問われるのか」を把握することを意識しました。
② 模擬試験5回・450問を解く
次にUdemyの模擬試験5回分を解きました。
ここで、自分が理解できている分野と理解できていない分野がかなり明確になりました。
間違った問題は解説を確認し、必要に応じて関連する知識も調べました。
③ 自分専用のSecurity+用語集をExcelで作る
今回の勉強で特に役立ったと思っているのが、自分専用のSecurity+用語集を作ったことです。
初めて聞いたキーワードや、意味を正確に説明できない用語が出てきたら、
「キーワード(用語)」
「意味・解説」
をExcelに書き出して一覧化しました。
Security+には略語や似た概念が数多く登場します。
「見たことがある」というレベルではなく、
「これは何なのか」
「何のために使うのか」
「似た用語と何が違うのか」
まで理解することを意識しました。
作成したExcelは試験直前の総復習にもかなり役立ちました。
④ TACのWeb模試でPBQ対策
最後にTACのWeb模試を使ってPBQ対策を行いました。
PBQでは単純な暗記ではなく、与えられた状況から何をすべきなのかを考える必要があります。
そのため、本番前に一度でもPBQ形式に触れておくことをおすすめします。
Security+の勉強で苦戦したこと
一番苦労したのは、試験内容そのものよりも勉強時間の確保でした。
Security+の勉強期間と仕事のかなり忙しい時期が重なってしまい、平日にまとまった時間を確保できませんでした。
そこで、移動時間や仕事が終わった後など、短い時間を積み重ねる方法で学習しました。
もう1つ不安だったのが、CompTIAの試験を受けること自体が初めてだったことです。
試験画面がどのようになっているのか。
PBQとは実際にどのようなものなのか。
試験センターではどのような流れになるのか。
初めてなので分からないことが多くありました。
その意味でも、事前に模擬試験を何度も解いておいたことは良かったと思います。
Security+のPBQ対策は必要?
個人的には、PBQ対策はしておいた方が良いと思います。
Security+では通常の選択問題に加えて、PBQが出題されます。
PBQでは、単純に用語の意味を知っているだけではなく、提示された情報を確認しながら適切な判断を行う必要があります。
私はTACの模擬試験を利用してPBQ対策を行いました。
試験内容の詳細については試験規約上書くことはできませんが、「知識を覚える」だけではなく「その知識をどう使うのか」を意識して勉強することが重要だと思います。
Security+試験直前にやったこと
試験直前になってから、新しい教材には手を出しませんでした。
それまでの勉強で作成した、自分専用の「Security+キーワード・用語一覧」を何度か見返しました。
自分で作った用語集なので、自分が一度分からなかったところが集約されています。
つまり、一般的な参考書を最初から読み直すよりも、自分の弱点だけを効率良く復習できる教材になっていました。
試験当日も少し早めに試験センターの近くまで行き、カフェでこの用語集を確認しました。
Security+試験当日の流れ
これから初めてCompTIA試験を受験する方の参考になるように、私が受験した試験センターでの流れも紹介します。
まず、予約時間より少し早めに試験センター付近へ行きました。
近くのカフェでSecurity+用語集を最後に確認してから、試験開始15分前には試験センターへ入場しました。
受付では試験についての説明を受け、本人確認を行いました。
私が受験した際は身分証明書が2点必要でした。本人確認書類の条件は変更される可能性もあるため、受験前に必ず最新の案内を確認しておくことをおすすめします。
電子機器はすべて電源を切り、荷物は指定されたロッカーへ預けました。
その後、メモ用のボードと運転免許証のみを持ち、係員の案内で試験用の席へ移動しました。
席に着くと係員の方がPCで試験開始の設定を行ってくれます。
試験開始後、最初に同意画面が表示されます。
当然ですが、ここでは「同意」を選択します。
「同意しない」を選択すると、その時点で試験終了という悲しい事態になってしまうので、ここは厳重注意です(笑)。
試験開始ボタンを押すと問題が表示され、順番に回答していきます。
一度回答した問題にも後から戻ることができます。
また、迷った問題にはフラグを付けて後から確認することも可能です。
私は迷った問題にフラグを付けながら最後まで進めました。
最後の問題を回答すると問題番号の一覧が表示され、フラグを付けた問題も確認できます。
時間が残っていれば、このタイミングで迷った問題をもう一度見直すことができます。
すべての確認が終わったら、解答を終了します。
その後アンケートが表示され、アンケートに回答して終了しました。
そして、終了時に表示された結果は……
765点で合格!
合格ラインは750点なので、
かなりギリギリでした(笑)。
試験中は「大丈夫かな?」と思う問題もあったので、合格と分かったときはかなりホッとしました。
その後、受付で試験結果の用紙を受け取り、ロッカーから荷物を回収して試験センターを後にしました。
Security+の難易度は?実際に受験した感想
Security+を実際に受験して感じたのは、出題範囲そのものはCISSPほど広くないものの、曖昧な知識では回答に迷う問題があるということです。
勉強している中で、初めて聞くキーワードもいくつかありました。
また、単純に、
「○○とは何ですか?」
という用語の意味を問うだけではありません。
あるシチュエーションが提示され、その状況で、
「最も適切な対応は何か」
「どのセキュリティ対策を選択するべきか」
を判断するような問題もあります。
そのため、
用語を知っている → ○
ではなく、
用語の意味を理解して、状況に応じて使い分けられる → ◎
くらいの理解を目指した方が良いと思います。
また、個人的には英語の問題を日本語へ翻訳したように感じる文章もあり、「この問題は何を聞いているのだろう?」と少し考える問題もありました。
このあたりはあくまで個人的な感想ですが、模擬試験を繰り返し解いて、Security+の問題形式そのものに慣れておくことも重要だと思います。
一方で、すでにサイバーセキュリティの実務経験がある方であれば、普段の業務で身につけた知識を活かせる問題も多いと思います。
Security+は750点=正答率83%ではないので注意
Security+について調べていると、
「900点満点中750点なので、約83%正解すれば合格」
と説明されていることがあります。
しかし、750÷900をそのまま正答率として考えない方が良いです。
Security+は100~900のスケールドスコアで評価される試験で、750点が合格ラインです。
そのため「○問中○問正解すれば合格」という単純な計算はできません。
私自身も765点だったので余裕のある合格ではありませんでした。
模擬試験でギリギリの点数を狙うのではなく、余裕を持って合格できる程度まで理解度を上げてから本番に臨むことをおすすめします。
CISSPとSecurity+を両方受験して感じた違い
私はSecurity+を受験する前にCISSPを取得していました。
両方を勉強・受験して感じた大きな違いは、出題範囲の広さです。
個人的には、CISSPと比較するとSecurity+の方が出題範囲は狭いと感じました。
一方で、両資格で重複している知識もかなりあります。
そのため、CISSP取得時に勉強した内容がSecurity+でも役立ちました。
逆に考えると、これからCISSPを目指している方で、まだセキュリティの学習経験がそれほど多くない場合には、
Security+ → CISSP
という順番で取得を目指すのも良いと思います。
Security+でセキュリティの基本的な知識を体系的に学び、その後CISSPでより広いセキュリティ領域を学習することで、CISSPの内容も理解しやすくなるのではないかと思います。
Security+合格のためにやって良かったこと
今回の勉強を振り返って、特にやって良かったと思うのは次の3つです。
模擬試験をたくさん解いた
Security+は単純な用語問題だけではありません。
模擬試験を繰り返すことで、知識そのものだけではなく「問題の聞かれ方」にも慣れることができました。
間違った問題を重点的に復習した
450問をただ解いて終わりにするのではなく、間違った問題を中心に復習しました。
正解数を増やすには、自分がすでに知っていることを何度も勉強するより、自分が知らないことを減らす方が効率的だと思います。
自分専用の用語集を作った
個人的にはこれがかなり役立ちました。
分からなかった用語だけが集まっているので、試験直前には最高の復習教材になりました。
Security+をこれから勉強する方にもおすすめしたい方法です。
Security+はどんな人におすすめ?
実際に受験してみて、Security+は次のような方に向いている資格だと感じました。
- これからサイバーセキュリティを体系的に勉強したい方
- ITエンジニアとしてセキュリティの基礎を身につけたい方
- セキュリティ関連業務に携わっている方
- 国際的なセキュリティ資格を取得したい方
- 将来的にCISSPなどの資格取得を目指している方
「セキュリティ資格の最初の1つ」としても、選択肢になる資格だと思います。
まとめ|Security+は用語暗記+実践的な理解が重要
今回は、CompTIA Security+(SY0-701)の合格体験について紹介しました。
私の場合は、
勉強期間:約2か月
勉強時間:約30時間
試験結果:765点で合格
という結果でした。
勉強にはUdemyの講義と模擬試験、TACのWeb模試を利用しました。
実際にSecurity+を勉強してみて、サイバーセキュリティに関する知識を体系的に整理するには良い資格だと感じました。
一方で、用語を単純に暗記するだけではなく、
「この技術は何のために使うのか」
「似た技術と何が違うのか」
「このシチュエーションではどの対策が適切なのか」
まで理解しておくことが重要です。
特におすすめしたい勉強方法は、
①試験範囲を一通り学習する
→ ②模擬試験をたくさん解く
→ ③間違えた問題を重点的に復習する
→ ④分からない用語を自分専用の用語集にまとめる
→ ⑤PBQ対策を行う
という流れです。
また、CompTIAの試験は受験料も決して安くありません。
受験料は改定される可能性があるため受験時にはCompTIA公式サイトで最新価格を確認する必要がありますが、不合格になって再受験することを考えると、十分に準備してから本番に臨んだ方が良いと思います。
私は765点というギリギリの結果ではありましたが、無事に合格できました。
これからCompTIA Security+(SY0-701)の取得を目指す方に、今回の体験記が少しでも参考になれば幸いです。

コメント